
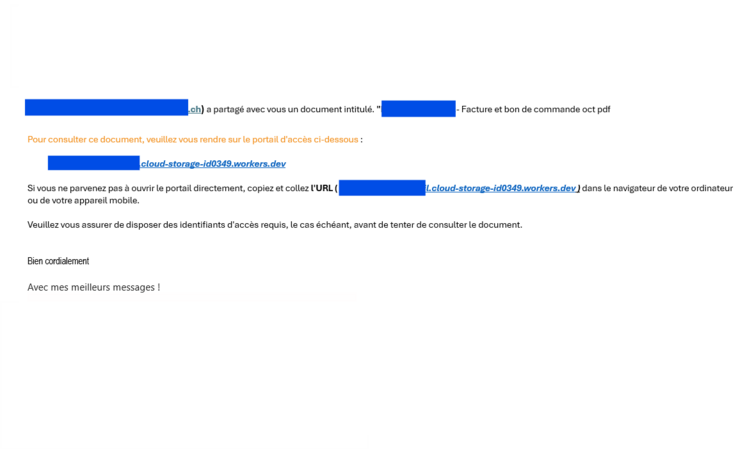
Les messages frauduleux peuvent sembler provenir d'une entreprise ou d'un contact connu. Ils vous invitent notamment à consulter une facture, ouvrir un document ou vérifier des informations en cliquant sur un lien.
Les liens malveillants observés dans cette campagne présentent notamment la structure suivante :
[nom]-portail.cloud-storage-id0XXX.workers.dev
Cette campagne utilise une technique appelée Device Code Phishing. Elle consiste à vous faire saisir un code sur une page d'authentification Microsoft légitime. Cette manipulation permet aux cybercriminels d'obtenir un accès frauduleux à votre compte Microsoft 365.
Comment vous protéger ?
- Méfiez-vous des demandes inattendues, même si elles semblent provenir d'un expéditeur connu.
- Soyez particulièrement vigilants face aux liens présentant la structure mentionnée ci-dessus. D'autres adresses peuvent également être utilisées.
- Ne saisissez jamais un code de connexion Microsoft à la demande d'un tiers.
- En cas de doute, vérifiez la légitimité du message auprès de l'expéditeur par un autre canal de communication.
- Signalez tout message suspect à votre service informatique.
Si vous avez déjà saisi un code ou validé une demande d'authentification, contactez immédiatement votre support informatique.
Merci de votre vigilance.